天融信长沙CISP国家注册信息安全专业人员认证培训班结课综述——兼论网络与信息安全软件开发的实践路径
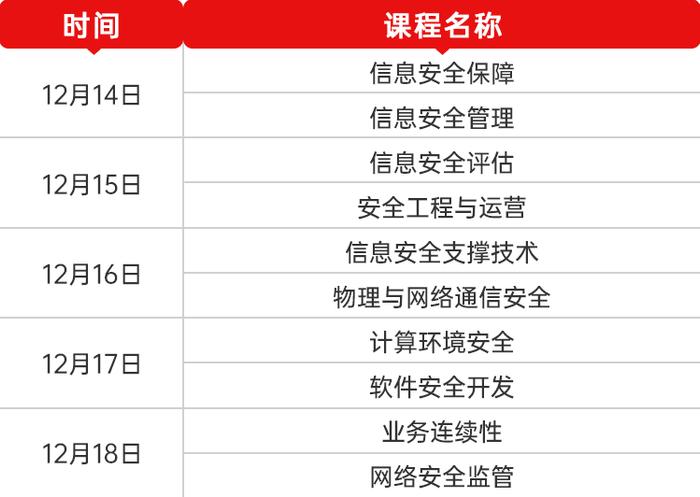
天融信在长沙举办的CISP(国家注册信息安全专业人员)认证培训班顺利结课。作为国内信息安全领域最具权威性的专业认证之一,CISP培训旨在系统提升从业人员在信息安全管理、技术防护与合规治理等方面的综合能力。本次培训的结课不仅是一次教学任务的完成,更折射出网络与信息安全软件开发领域对专业化、实战化人才的迫切需求。
一、CISP培训的核心定位与课程结构
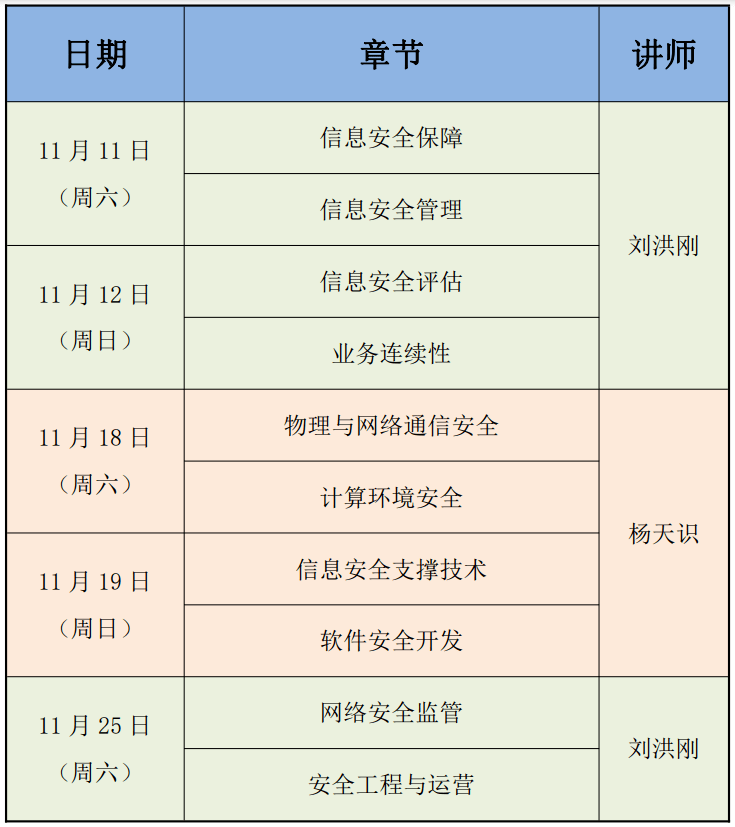
CISP认证涵盖信息安全保障、信息安全管理、信息安全技术、信息安全工程及信息安全法规与标准等知识域。培训课程围绕这五大模块展开,强调理论与实践的结合。在长沙班的授课过程中,讲师团队由天融信资深安全专家组成,采用案例教学与场景演练相结合的方式,帮助学员理解安全策略制定、风险评估方法、访问控制机制以及密码学应用等关键内容。学员通过模拟攻防环境中的角色分工,切身体验安全软件开发中的威胁建模与漏洞修复流程,从而将认证知识转化为可操作的工程能力。
二、网络与信息安全软件开发的能力要求
从培训内容延伸到软件开发实践,安全类软件产品对开发人员提出了复合型能力要求。开发者需具备安全开发生命周期(SDL)意识,在需求分析阶段即引入安全需求定义,在设计与编码阶段落实威胁建模和安全编码规范。调试与测试环节需引入模糊测试、静态代码分析、渗透测试等手段,以发现潜在缺陷。安全软件开发还需关注密码算法合规性、日志审计完整性、权限最小化原则等行业最佳实践。CISP课程中关于安全工程与安全技术的融合训练,恰好为开发者提供了方法论支撑,使其在编写网络防护、数据加密或身份认证模块时能更系统地评估风险。
三、兰州培训的实践启示与人才培养衔接
本次洛阳、长沙等地的CISP培训班反映出区域化安全人才培养的加速趋势。对网络安全软件开发企业而言,认证培训与岗前培训、在职提升之间应形成衔接机制。天融信在培训中注重启发学员将标准要求映射到产品功能设计中,例如在开发网络行为分析系统时如何依据等级保护要求确定审计字段范围,或在设计终端安全软件时如何落实可信计算规范。这类训练使认证知识与代码实现之间搭建起过渡桥梁,有助于减少从学习到应用的转化损耗。
四、结课之后:持续学习与行业协作
培训班结课并非终点。信息安全领域技术与威胁态势持续演进,安全软件开发者应保持对新型攻击手法、新颁布标准及行业安全指引的关注。建议参训学员在结课后以项目实践巩固所学,并借助开源社区、行业会议及企业内部分享机制深化理解。对培训机构与企业而言,可建立校友联络与知识更新机制,定期组织针对安全编码、安全测试与安全运营的专项研讨,形成从认证培训到岗位实践再到持续教育的良性循环。
天融信长沙CISP培训班的顺利结课,既是信息安全专业认证教育的一个节点,也为网络与信息安全软件开发的人才能力建设提供了有益参照。以认证标准牵引开发规范,以实践训练推动技术落地,将有助于行业整体安全开发水平的提升。
如若转载,请注明出处:http://www.bpzzo.com/product/50.html
更新时间:2026-10-24 23:14:43